
External Surface
Ce que votre organisation expose réellement sur Internet.
EASM NATIF · VULNERABILITY INTELLIGENCE · THREAT INTELLIGENCE
Agissez sur ce qui compte d’abord.
YellowShielder cartographie votre surface exposée, relie les vulnérabilités aux menaces réelles et transforme les signaux dispersés en priorités d’action étayées par des preuves.
Un domaine autorisé suffit pour commencer · Première lecture priorisée de votre exposition
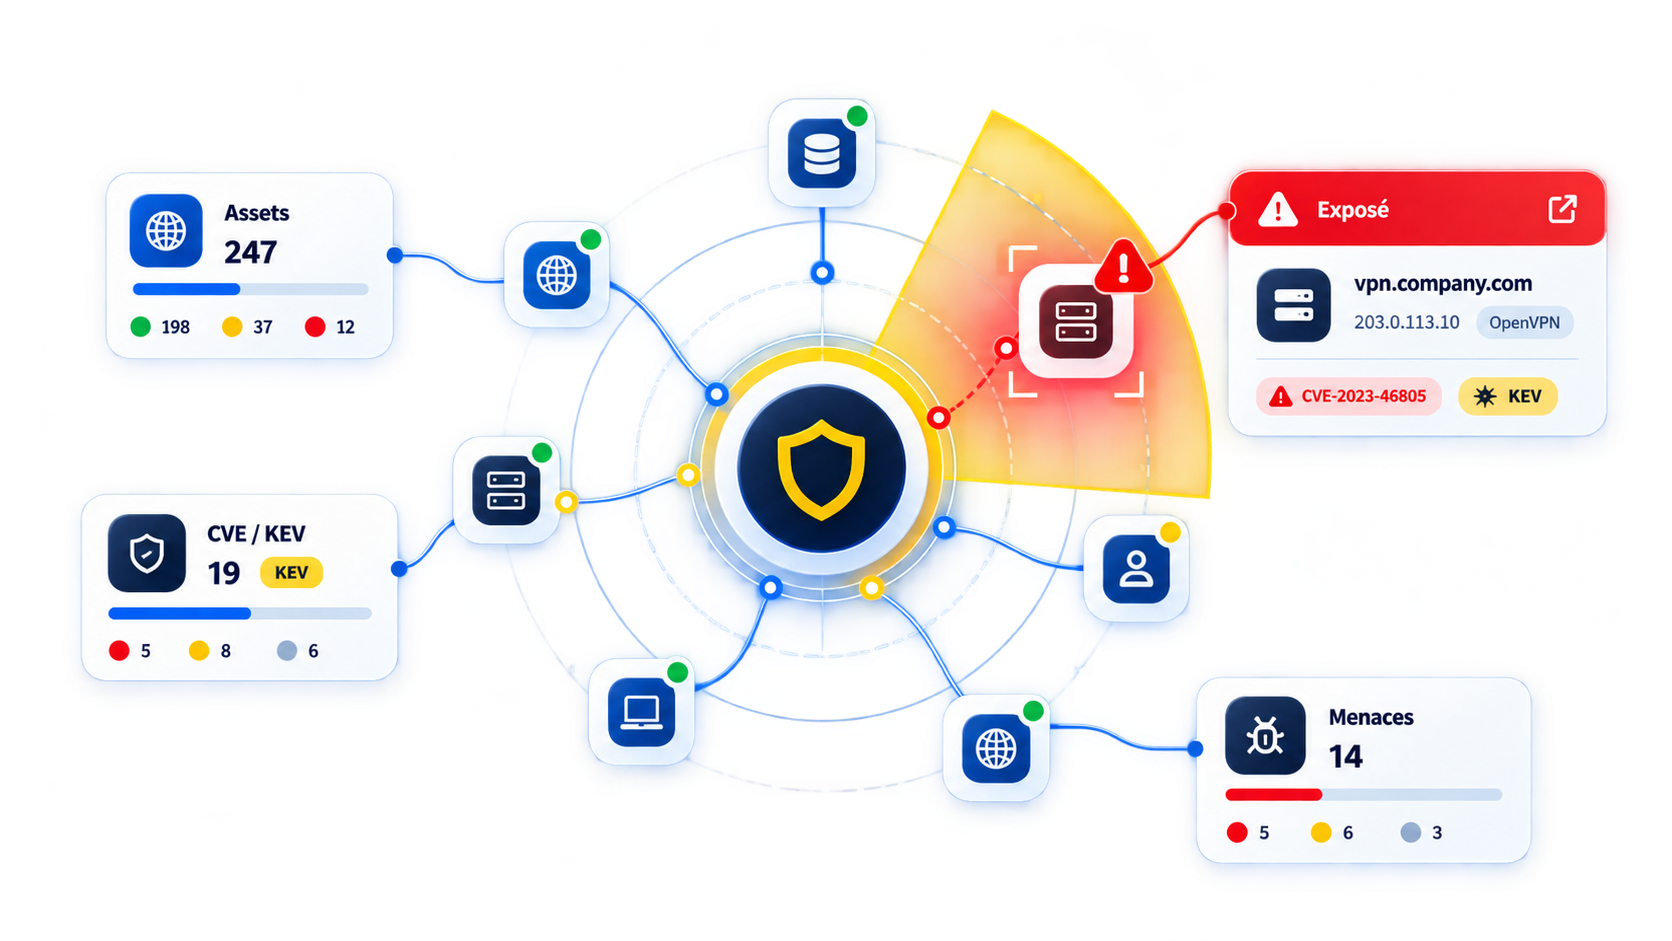
THREAT-INFORMED VULNERABILITY OPERATIONS
Le risque n’est pas la CVE seule. C’est le chemin exploitable vers votre organisation, replacé dans son contexte et soutenu par des preuves.
01 · EXTERNAL ATTACK SURFACE
YellowShielder observe votre périmètre depuis l’extérieur, découvre les actifs accessibles et suit leur évolution dans le temps.
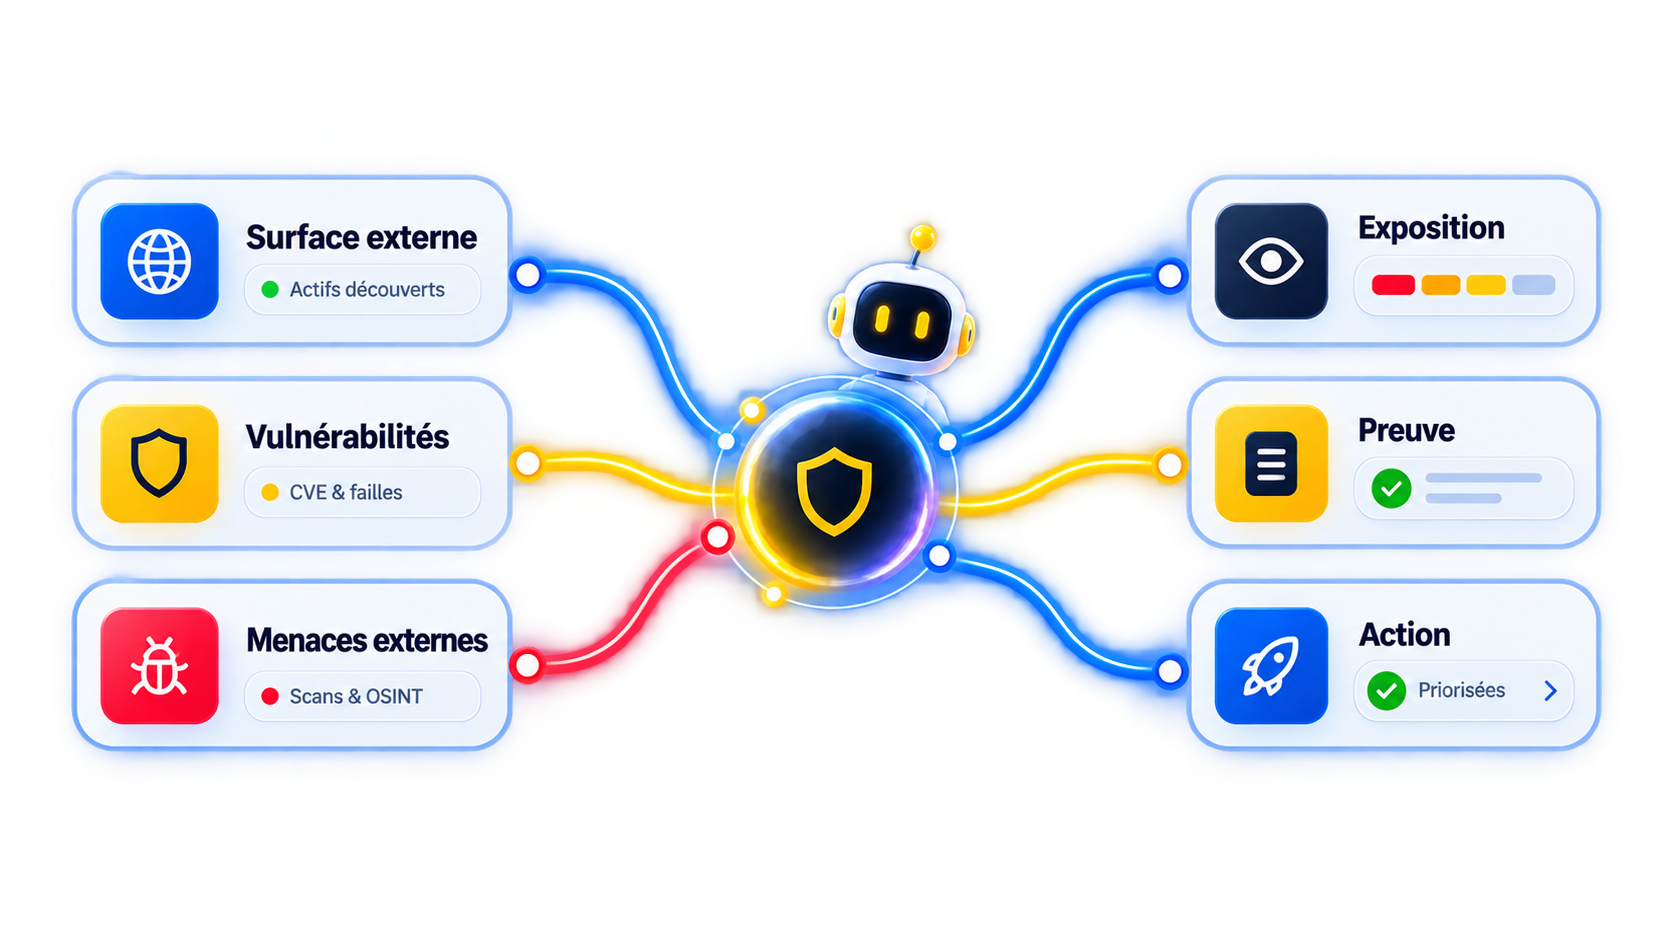
02 · EXPOSURE LENS
L’Exposure Lens rapproche surface externe, vulnérabilités et menaces. Il produit une lecture opérationnelle : exposition, preuve et prochaine action.
Surface + exploitabilité + menace → exposition actionnable
TROIS SOURCES DE CONTEXTE
Chaque signal conserve sa preuve, mais prend sa valeur lorsqu’il est relié aux autres sur le même actif.
Ce que votre organisation expose réellement sur Internet.
Ce qui peut être attaqué selon la CVE, KEV, les PoC et l’exploitation connue.
Ce que l’adversaire sait déjà : fuites, identités et activité externe.
Ce qui a été observé, où, quand et pourquoi cela compte.
La criticité et la responsabilité qui orientent la prochaine action.
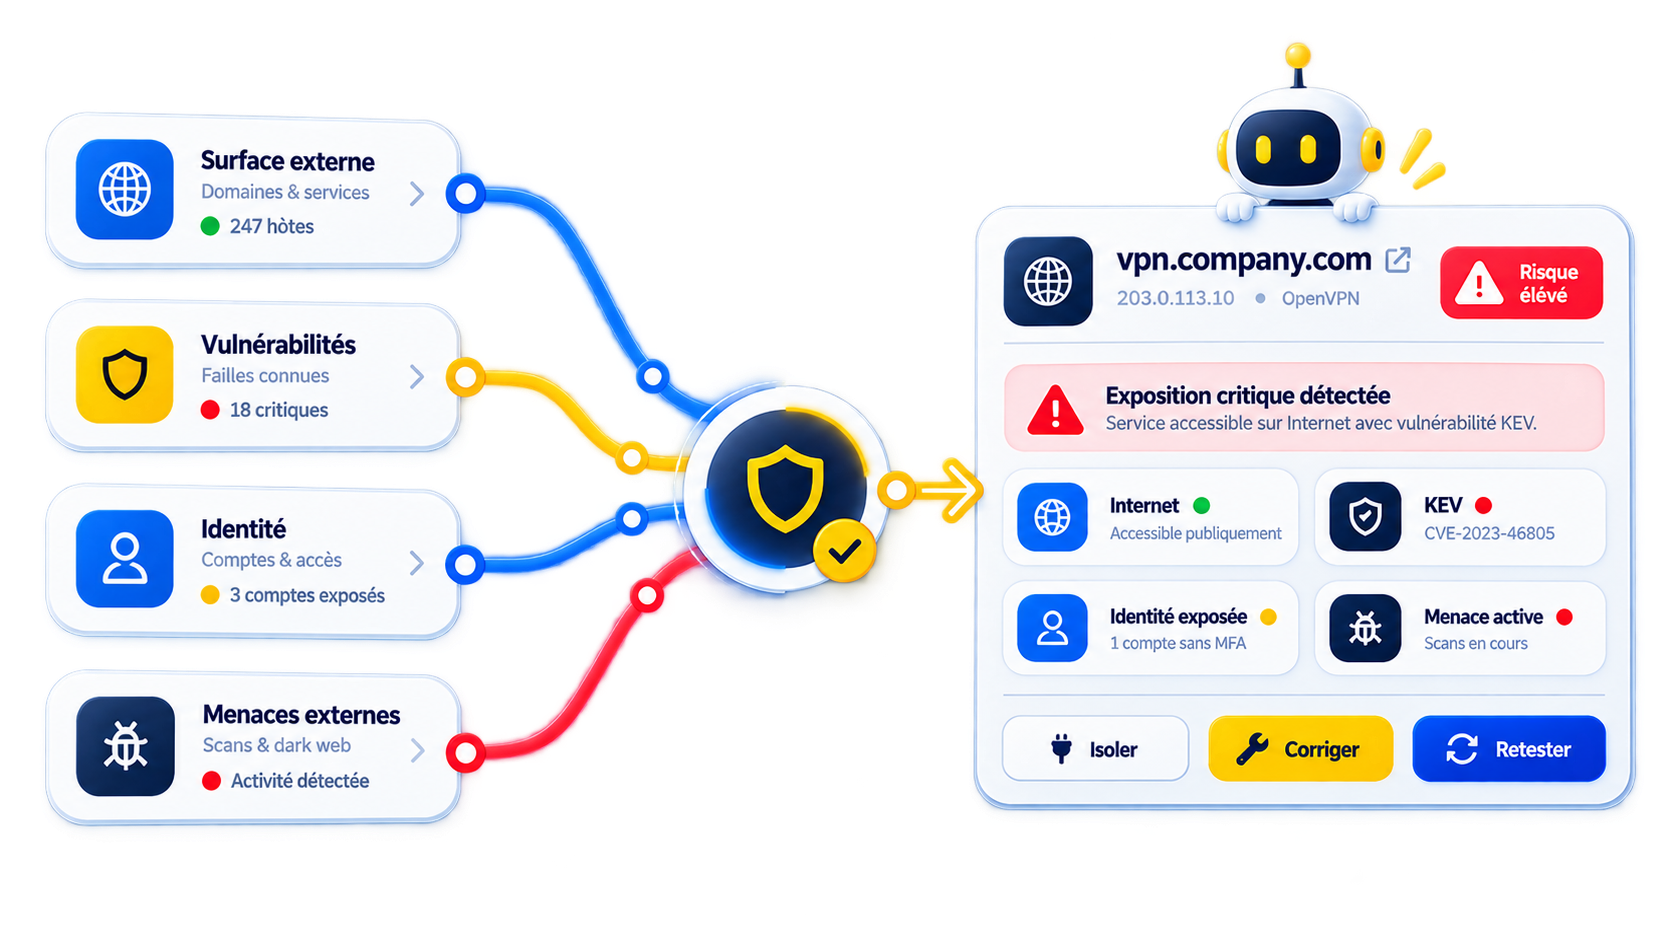
03 · EXPOSURE CONTEXT ENGINE
YellowShielder rassemble les signaux qui concernent le même actif et explique pourquoi l’exposition doit être traitée maintenant.
Découvrir → vérifier → enrichir → corréler → agir
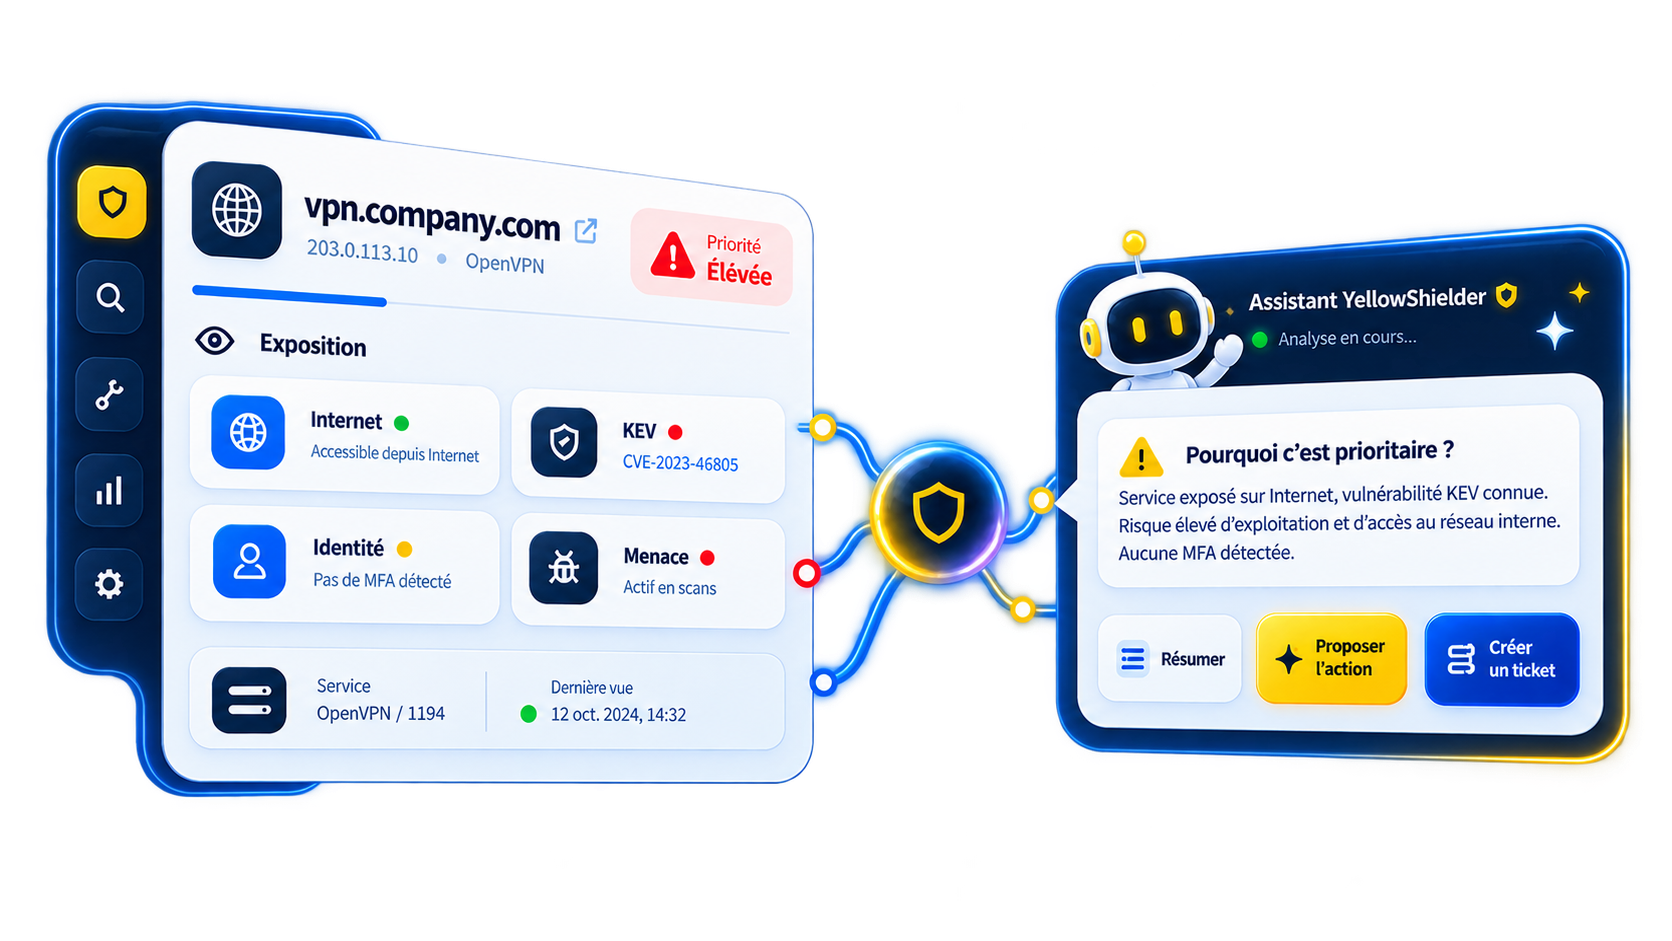
04 · AI-ASSISTED INVESTIGATION
L’assistant accélère l’investigation à partir du contexte réellement observé. Il résume les preuves, explique les facteurs d’urgence et prépare la prochaine action sans masquer le raisonnement.
L’IA assiste. Les preuves restent accessibles.
Un même socle de découverte, de contexte et de preuve sert plusieurs objectifs de sécurité opérationnelle.
Obtenez une première lecture de ce qu’un attaquant peut découvrir depuis un domaine d’entreprise autorisé.
GainUn point de départ clair et des premières investigations priorisées.
Obtenir mon Exposure SnapshotSuivez les nouveaux actifs, services exposés et changements significatifs entre les scans.
GainPassez d’un audit ponctuel à une vigilance continue.
Réserver une démonstrationReplacez CVE et CVSS dans le contexte de l’actif, de KEV, des PoC et de l’exploitation observée.
GainConcentrez la remédiation sur les chemins réellement exploitables.
Réserver une démonstrationRapprochez identifiants, emails et signaux de fuite des actifs et accès concernés.
GainIdentifiez les expositions qui combinent faiblesse technique et risque d’identité.
Réserver une démonstrationRéunissez preuves, explication, propriétaire et prochaine action autour d’une même exposition.
GainRéduisez la corrélation manuelle avant l’action et le retest.
Réserver une démonstrationConservez observations datées, facteurs de priorité et historique de traitement.
GainRéutilisez les mêmes preuves pour les opérations, le management et les audits.
Réserver une démonstrationSÉCURITÉ, INTÉGRATIONS ET CONFIANCE
Le périmètre, les autorisations, les identités, les flux et les connecteurs sont définis avec vos équipes selon le contexte activé.
Les scans ciblent uniquement des périmètres explicitement autorisés.
Rôles, MFA, journalisation et isolation des tenants selon la configuration.
SIEM, ITSM, Threat Intelligence, messagerie et webhooks selon les connecteurs disponibles.
Historique et vues pouvant soutenir ISO 27001, NIST CSF, DORA et RGPD selon le contexte.
Pas nécessairement. YellowShielder apporte une vision outside-in et une couche de corrélation entre actifs, vulnérabilités, signaux externes et preuves. Il peut compléter les scanners, SIEM, outils ITSM et sources Threat Intelligence déjà en place.
Un finding est une observation isolée, comme un port ouvert, une CVE ou un identifiant exposé. Une exposition relie plusieurs observations au même actif et explique pourquoi elles forment une situation opérationnelle à traiter.
Non. Le CVSS reste utile, mais la plateforme peut aussi considérer l’accessibilité Internet, CISA KEV, les PoC, l’exploitation observée, les signaux d’identité, le contexte de menace et les preuves disponibles.
Non. L’assistant accélère la compréhension et la préparation de l’action. Les facteurs de priorité et les preuves restent accessibles afin que l’équipe sécurité garde le contrôle de la décision.
Un domaine d’entreprise et un périmètre explicitement autorisé suffisent pour démarrer une démonstration ou demander un External Exposure Snapshot.
EXTERNAL EXPOSURE SNAPSHOT
Donnez-nous un domaine d’entreprise autorisé et obtenez une première lecture priorisée de votre exposition externe.
Périmètre autorisé · Lecture contextualisée · Échange avec un expert Cyber